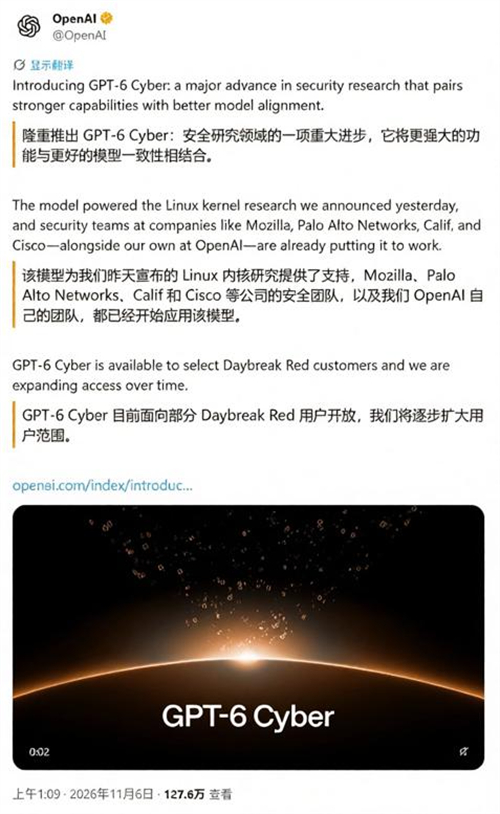
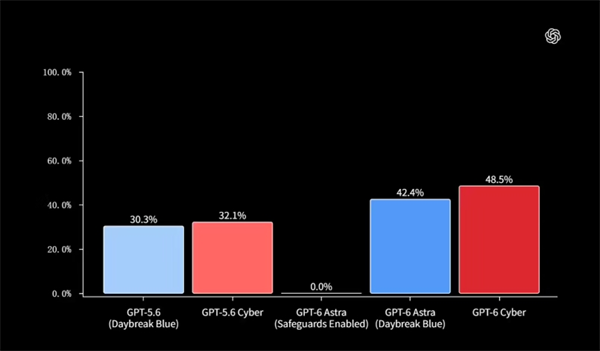
近日,OpenAI通过官方博文正式发布网络安全专用大模型GPT-6 Cyber。官方介绍,该模型在软件漏洞的发现、验证与修复全流程能力上,较上一代GPT-5.6 Cyber实现显著升级,在专业漏洞测试基准ExploitGym中,综合性能跑分相对提升51%。
在专业测试基准ExploitGym中,GPT-6 Cyber的得分为48.5%,较前代GPT-5.6 Cyber的32.1%实现约51%的相对性能提升——该基准的核心检验维度,正是模型对指定远程漏洞的实际利用能力。同时OpenAI披露了模型的安全约束表现:在未部署专属安全提示的情况下,GPT-6 Cyber在99.93%的测试场景中避免越权访问授权范围外的服务;在启用对应安全提示后,这一合规比例达到100%。
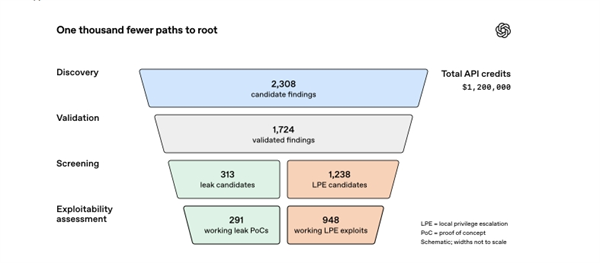
实际落地测试中,OpenAI团队借助GPT-6 Cyber复现1724个Linux内核漏洞,为其中948个生成可用提权利用程序;同时在Firefox浏览器内挖出81个此前未公开的高危漏洞,已同步向Mozilla提交复现证据与候选补丁,目前 Mozilla 已启动相关漏洞的修复发布工作。
在风险分级上,OpenAI将GPT-6 Cyber纳入自身安全准备框架,将其网络安全风险等级定为Critical(关键级),高于前代模型的High(高级别)。目前该模型仅面向经过严格审核的Daybreak Red客户开放,配套部署了滥用行为监测、访问凭据保护、隔离沙箱、人工监督以及针对关键基础设施的高风险操作拦截等多层安全防护机制。
OpenAI同时指出,当前前沿大模型正进入“以AI守护软件安全”的关键发展阶段,后续将逐步扩大Daybreak计划的覆盖范围,为各类机构、独立安全研究者和开源项目维护者提供支持,辅助其开展漏洞挖掘、代码安全审计与补丁开发工作。